Le piège de l’hameçonnage : comment le reconnaître et s’en protéger
Introduction
Avez-vous déjà reçu un courriel urgent de votre banque vous demandant de cliquer sur un lien pour régler un problème de compte ? Ou encore un message vous informant qu’un colis est bloqué et qu’il faut payer de prétendus frais de douane ? Méfiez-vous : vous avez probablement affaire à une tentative d’hameçonnage (ou phishing en anglais). Cette technique de cybercriminalité est de plus en plus sophistiquée, mais heureusement, il est tout à fait possible de l’éviter en adoptant de bons réflexes.
Qu’est-ce que l’hameçonnage exactement ?
L’hameçonnage est une méthode frauduleuse utilisée par des pirates informatiques pour inciter les gens à révéler des informations personnelles. Cela inclut les mots de passe, les numéros de carte de crédit, les numéros d’assurance sociale ou les accès bancaires.
Les fraudeurs se font passer pour des organisations de confiance : banques, ministères, entreprises de livraison ou même votre propre lieu de travail. Ils utilisent souvent des canaux comme le courriel, les messages texte (on parle alors de smishing) ou les réseaux sociaux.
Comment repérer un piège ? (Les indices à surveiller)
Heureusement, les messages frauduleux laissent presque toujours des traces. Pour ne pas vous faire avoir, gardez l’œil ouvert sur ces signaux d’alerte :
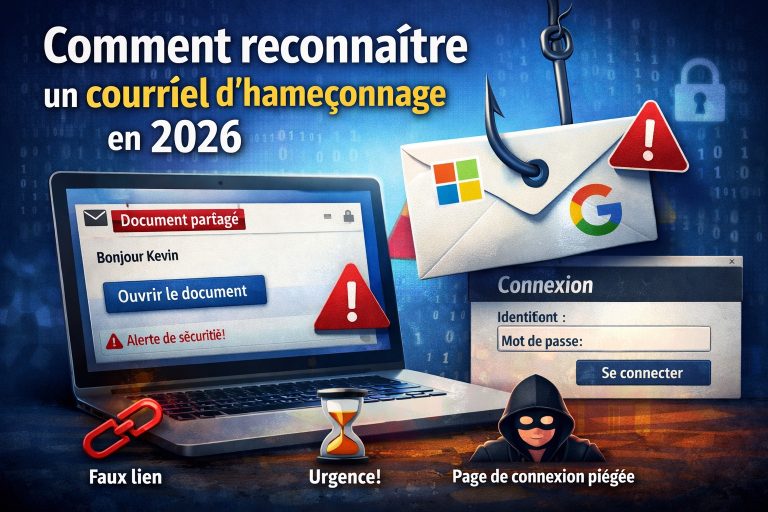
- Le sentiment d’urgence : Le message vous pousse à agir immédiatement sous peine de fermeture de compte ou de pénalités. C’est une tactique pour vous empêcher de réfléchir.
- Les fautes d’orthographe et de grammaire : Bien que les criminels s’améliorent, de nombreux messages contiennent des tournures bizarres ou des fautes grossières.
- L’adresse de l’expéditeur : Regardez bien le « vrai » courriel derrière le nom affiché. Si votre banque est « Desjardins » mais que l’adresse termine par
@support-client-secure-99.com, c’est une arnaque. - Les liens suspects : En survolant un lien avec votre curseur (sans cliquer), vous verrez s’afficher la véritable URL de destination, qui n’a souvent rien à voir avec le site officiel.
Les bons réflexes pour rester en sécurité
Pour contrer l’hameçonnage, la meilleure arme reste la prévention. Voici quelques règles simples à suivre au quotidien :
- Ne cliquez jamais directement sur les liens contenus dans des messages suspects ou inattendus.
- Passez par les canaux officiels : Si vous avez un doute concernant votre banque ou un service, ouvrez votre navigateur, tapez vous-même l’adresse officielle du site web et connectez-vous à votre espace client.
- Activez l’authentification multifacteur (AMF) : Même si un pirate réussit à voler votre mot de passe, il ne pourra pas se connecter sans le code supplémentaire envoyé sur votre téléphone.
- Mettez à jour vos logiciels : Un système et un antivirus à jour permettent de bloquer certaines menaces automatiquement.
Conclusion
L’hameçonnage repose avant tout sur la manipulation psychologique et la ruse, plutôt que sur des failles techniques complexes. En prenant l’habitude de douter des messages trop urgents ou trop beaux pour être vrais, vous réduisez considérablement les risques. La vigilance est votre meilleur bouclier numérique : face au moindre doute, abstenez-vous de cliquer !